
ITOP.HU
SPOG
SINGLE PANE OF GLASS
SOC as a service szolgáltatással

Egy képernyőn minden biztonsági
és üzemi esemény.
A SIEM-riasztások, a strukturált naplók, a hálózati forgalom és az infrastruktúra-metrikák egyetlen Grafana-alapú vizsgálati nézetben találkoznak, teljesen nyílt forráskódú komponensekre építve. A rendszer akár a már meglévő SIEM integrálását is támogatja (pl.: QRadar, Stellar Cyber, stb.).
NYÍLT FORRÁSKÓD · LICENCDÍJ NÉLKÜL · SAJÁT INFRASTRUKTÚRÁBAN
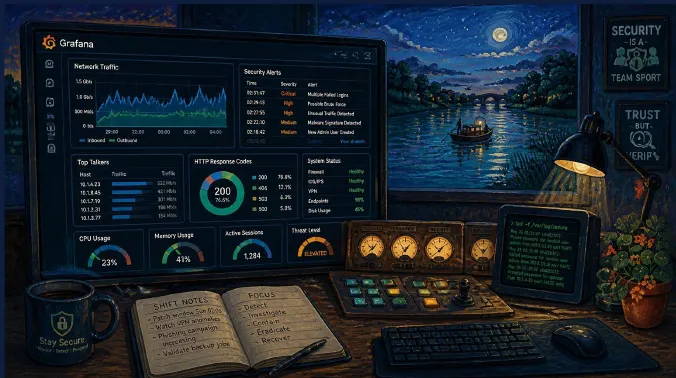
ANONIMIZÁLT MŰVELETI NÉZET:
BIZTONSÁGI ÉS TELEMETRIAI ADATOK KÖZÖS IDŐTENGELYEN
A PROBLÉMA GYÖKERE
Ma túl sok rendszerből kell összerakni ugyanazt a képet.
Amikor biztonsági incidens vagy kritikus leállás történik, minden perc számít. A vizsgálat mégis gyakran különálló felületek közötti kereséssel telik el.

Biztonsági riasztások
A SIEM felületén megjelenik egy incidensjelzés, de a forgalmi kontextus és az érintett hoszt állapota hiányzik mögüle.

Szerver- és tűzfal-logok
A hitelesítési és hozzáférési események külön logtárban várnak lekérdezésre, eltérő
időbélyegekkel és formátumokkal.

Hálózati forgalom
A csomag- és folyamatelemzés mélyebb technikai rétegben él, nehezen kapcsolható össze az alkalmazás hibajelzéseivel.

Rendelkezésre állás
A hardver- és konténermetrikák egy harmadik felügyeleti eszközben futnak, így a terhelési tüskék okai rejtve maradnak.
A széttagolt silók miatti kontextusváltás meghosszabbítja az észleléstől a beavatkozásig tartó időt (MTTD és MTTR), növelve a kockázatot.
ARCHITEKTÚRA ÉS TECHNOLÓGIA
Minden jel ugyanabba a vizsgálati nézetbe érkezik.
A Grafana felülete köti össze az iparági szabványú, nyílt forráskódú komponensek adatait: nincs licencdíj és nincs szállítói bezáródás.
SIEM
IMMUTABLE LOG MANAGEMENT
NDR
MONITORING

Wazuh SIEM
Biztonsági események, végpontvédelem, fenyegetéselemzés és szabályalapú incidenskorreláció egyetlen megbízható motorban.

Loki + Ceph
Kereshető, skálázható naplózás WORM-szemléletű, módosíthatatlan
objektumtárolással, amely megfelel a legszigorúbb auditelvárásoknak.

Suricata & Zeek
Hálózati behatolásérzékelés,
forgalmi anomáliák és mély protokollelemzés a gyanús kommunikációs minták azonosításához.
Prometheus & Mimir
Infrastruktúra- és
alkalmazásszintű telemetriai metrikák, amelyek valós időben teszik értelmezhetővé az üzemi terhelést.
GRAFANA
KÖZÖS RÉTEG
Grafana vizsgálati felület: Az elemzőknek nem kell négy különböző terminált megnyitniuk. Egyetlen kattintással szűrhető le ugyanaz a hoszt, IP-cím és időablak a riasztások, naplósorok és forgalmi tüskék között.
VIZSGÁLATI FOLYAMAT
Egy riasztásból azonnal látszik a teljes időablak.
Nézze meg, hogyan bontakozik ki egy konkrét, anonimizált incidens története anélkül, hogy az elemző elhagyná a Grafana képernyőjét.
A közös időbélyeg alapján az események automatikusan egymásra vetülnek: a külső forgalomnövekedést azonnal követi a szerverlog és a terhelési reakció.
PÉLDA: 10:14:00 – 10:14:35 IDŐABLAK
ÜZLETI ÉS SZAKMAI ELŐNYÖK
Kevesebb váltás. Gyorsabb és védhetőbb döntések.
A konszolidált felület közvetlen hatással van a biztonsági ellenállóképességre és az üzemeltetési költségekre.
Rövidebb vizsgálati idő
Azonnali kontextus az eseményeknél, manuális korrelációs munka és felesleges rendszerváltások nélkül.
NKI, NIS2 és DORA megfelelés
Módosíthatatlan WORM-naplózás és auditbiztos naplómegőrzés, amely teljesíti a hatósági követelményeket.
Nyílt forráskód, licencdíj nélkül
Nincsenek felhasználónkénti vagy adatmennyiség-alapú szoftverlicencek; a büdzsé a védelemre és szakértelemre fordítható.
Saját infrastruktúrában fut
Az érzékeny naplók és hálózati forgalmi adatok nem hagyják el a szervezet saját felügyelete alatt álló belső környezetét.
Opcionális SOC-szolgáltatás
Szükség esetén 5×8 vagy 24×7 felügyelet biztosítható dedikált incidenskezelőkkel a belső csapat tehermentesítésére.
IPARÁGI ALKALMAZÁSI TERÜLETEK
Ahol sok adat és kevés idő találkozik.
A megoldás olyan környezetekben nyújt azonnali segítséget, ahol a leállási kockázat magas vagy szigorú auditkötelezettségek érvényesülnek.
Pénzügyi és szabályozott szektor
Auditálható napi működés, visszakereshető incidensnaplók és WORM-tárhely a DORA és a pénzügyi felügyeleti elvárások teljesítéséhez.
AU D I T V É D E L E M
Gyártóipar, IT/OT környezetek
Az ipari vezérlők és az irodai hálózat jeleinek együttes értelmezése. Az üzemi kiesések és anomáliák valós időben észlelhetők.
I T/O T KO N V E R G E N C I A
Középvállalatok saját SOC nélkül
Teljes rálátás és biztonsági láthatóság a meglévő infrastruktúrán, szükség esetén külső, igény szerinti SOC támogatási opcióval.
S K Á L Á Z H A T Ó V É D E L E M
BEVEZETÉSI MÓDSZERTAN
Három lépés a működő védelemig.
Strukturált, bevált folyamat mentén építjük ki a központi nézetet, minimalizálva a belső erőforrásigényt.
1. lépés
2. lépés
3. lépés
Felmérés és tervezés
Áttekintjük a meglévő adatforrásokat, a kritikus hálózati pontokat, a szerverkörnyezetet és a szervezetre vonatkozó megfelelési igényeket.
F O R R Á S O K · P R I O R I TÁ S O K ·
S Z A B Á LY Z AT O K
Kiépítés és integráció
Telepítjük a nyílt forráskódú komponenseket, beállítjuk a naplógyűjtést és a Grafana felületeket, jellemzően körülbelül egy hónap alatt.
Ü T E M E Z É S : J E L L E M Z Ő E N K B . 1 H Ó N A P
SOC-üzem és finomhangolás
A riasztási szabályok és dashboardok folyamatos pontosítása zajlik a téves jelzések csökkentésére, opcionális operatív felügyelettel.
F I N O M H A N G O L Á S · 5 × 8 / 2 4 ×7
S O C – O P C I Ó
KAPCSOLATFELVÉTEL
Kérjen 30 perces díj- és kötelezettségmentes bemutatót.
Nézzük meg együtt, hogyan állhat össze az Ön szervezetében egyetlen vizsgálati nézetté a SIEM, a naplózás, a hálózati forgalom és az üzemi monitoring.
Kapcsolódó megoldások
- Security Operations Center (SOC)
- SOCaaS szolgáltatás
- Log management & WORM tárolás
- NIS2 és DORA felkészülés

Useful links
MS Digital Defense Report 2024
SZTFH Cybersecurity Supervision
About us
Company
Contact
Career
itop.hu
Services
Products
iTop ITSM
SOCasS
NIS2 Compliance
Terms and Conditions and Privacy Policy